Peringatan resmi yang disuarakan penyedia keamanan siber terkemuka ITSEC Asia mengenai akselerasi ancaman komputasi kuantum terhadap infrastruktur nasional Indonesia bukan sekadar retorika futuristik. Laporan mutakhir Bloomberg Technoz menggarisbawahi desakan nyata bagi sektor perbankan, telekomunikasi, dan lembaga pertahanan negara untuk segera mempersiapkan benteng pertahanan digital sebelum pintu dekripsi universal terbuka. Di balik diskursus teoritis laboratorium fisika global, vektor serangan nyata berlabel Harvest Now Decrypt Later telah berjalan secara agresif di lapisan intercept jaringan global. Aktor ancaman tingkat negara mengumpulkan volume petabyte lalu lintas komunikasi terenkripsi hari ini dengan keyakinan penuh bahwa saat mesin kuantum fault-tolerant beroperasi komersial, seluruh kerahasiaan data perbankan, rekam medis, dan kedaulatan intelijen akan terbongkar secara instan.
Arsitektur Fault-Tolerant dan Realitas Dekripsi Algoritma Shor
Selama empat dekade terakhir, fondasi kepercayaan transaksi digital global bertumpu pada kesulitan matematis faktorisasi bilangan bulat besar pada enkripsi RSA dan problem logaritma diskrit kurva eliptik atau ECC. Skema kriptografi kunci publik asimetris ini mengamankan jabat tangan TLS, sertifikat digital, tanda tangan elektronik, serta lalu lintas data perbankan inti. Namun, arsitektur komputasi kuantum mengubah lanskap komputasi tersebut secara fundamental. Melalui Algoritma Shor yang dieksekusi di atas sirkuit kuantum terkoordinasi, kompleksitas pemecahan kunci privat RSA-2048 tereduksi drastis dari skala sub-eksponensial menjadi polinomial. Hal ini meruntuhkan dinding pertahanan yang sebelumnya membutuhkan jutaan tahun komputasi klasik menjadi persoalan kalkulasi beberapa jam saja.
Kekeliruan paling umum dalam memahami ancaman ini adalah menyamakan komputer kuantum era Noisy Intermediate-Scale Quantum atau NISQ dengan mesin produksi berskala fault-tolerant. Komputer kuantum NISQ yang ada hari ini memiliki tingkat derau fisik tinggi dengan physical qubit yang rentan mengalami dekoherensi akibat fluktuasi termal dan interferensi elektromagnetik. Untuk menjalankan Algoritma Shor pada skala pemecahan RSA-2048, sistem membutuhkan ribuan logical qubit yang bebas eror. Implementasi kode koreksi eror permukaan atau surface codes membutuhkan rasio overhead fisik yang sangat masif, berkisar antara seribu hingga sepuluh ribu physical qubit untuk membentuk satu logical qubit stabil.
Perkembangan riset laboratorium global menunjukkan percepatan eksponensial dalam rekayasa lattice surgery dan kontrol gerbang kuantum fidelitas tinggi. Entitas riset raksasa dan konsorsium pertahanan global menargetkan kehadiran sistem fault-tolerant penuh dengan jutaan physical qubit pada dekade mendatang. Ancaman bagi Indonesia bukan terletak pada hari ketika komputer kuantum tersebut resmi dinyalakan atau kerap disebut Q-Day, melainkan pada siklus hidup data rahasia itu sendiri. Data transaksi finansial jangka panjang, arsip intelijen diplomatik, dan identitas biometrik kependudukan memiliki masa retensi legal hingga tiga puluh tahun. Jika data tersebut disadap dan disimpan hari ini melalui taktik Harvest Now Decrypt Later, maka kerahasiaan informasi strategis Indonesia telah gugur sebelum teknologi kuantum nasional sempat terbangun.
Termodinamika Cryogenic dan Tantangan Riset Energi Komputasi Masa Depan
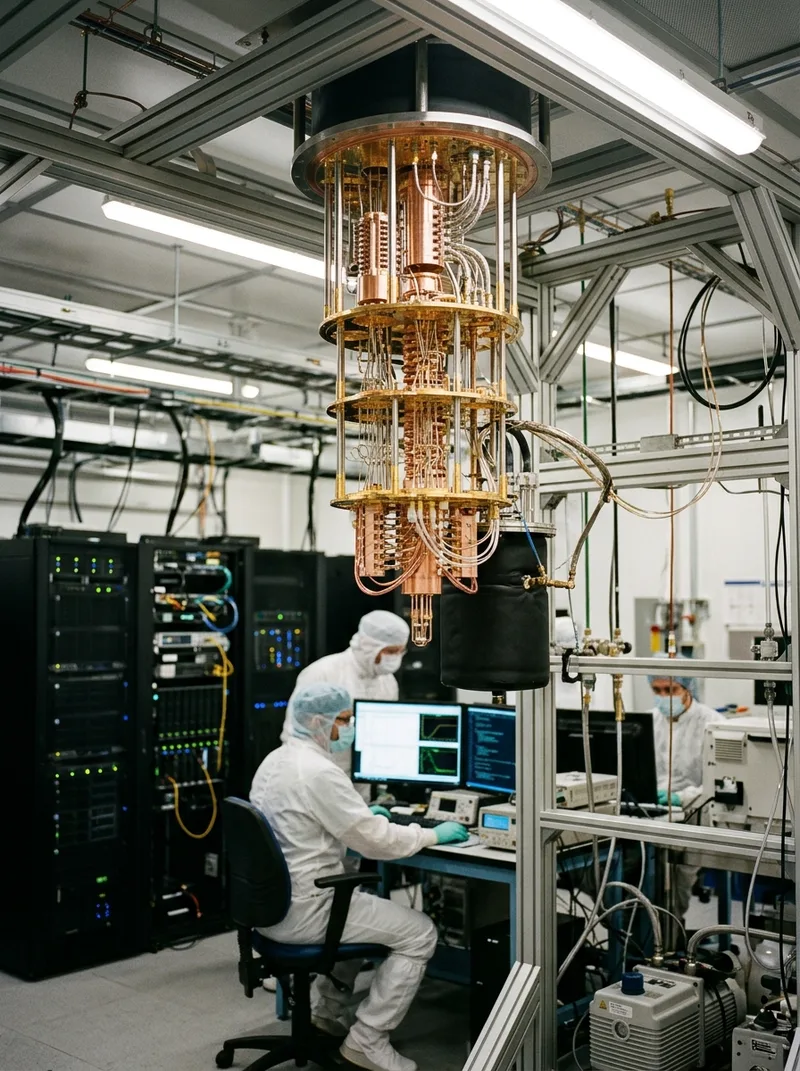
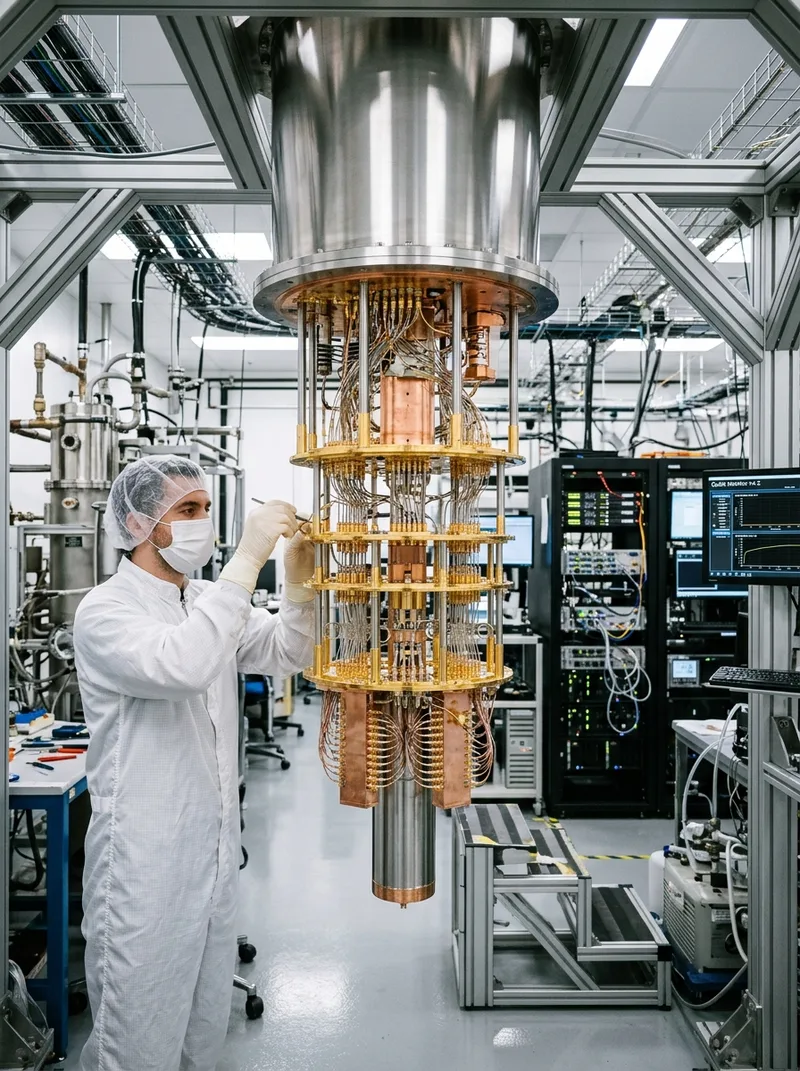
Mewujudkan arsitektur komputasi kuantum skala besar bukan semata-mata persoalan algoritma matematika, melainkan pertarungan rekayasa termodinamika dan material kuantum pada batas fisika terendah. Platform komputasi kuantum berbasis superkonduktor dan spin qubit silikon memerlukan lingkungan operasional mendekati nol mutlak, tepatnya pada rentang sepuluh hingga lima belas milikelvin. Lingkungan ekstrem ini dicapai menggunakan dilution refrigerator bertingkat yang memanfaatkan sirkulasi isotop Helium-3 dan Helium-4. Pada temperatur tersebut, konduktivitas termal material menurun drastis sementara setiap kabel koaksial pengirim sinyal gelombang mikro membawa panas parasitik yang dapat merusak status superposisi qubit.
Disparitas energi pada fasilitas komputasi kuantum modern memperlihatkan paradoks yang sangat mencolok. Meskipun konsumsi daya pada inti prosesor kuantum hanya berkisar beberapa miliwatt, infrastruktur pendukung kompresor gas helium, pompa vakum turbo, dan unit kendali gelombang mikro mengonsumsi daya listrik puluhan kilowatt secara terus-menerus. Kondisi ini menempatkan riset energi mutakhir sebagai pilar penentu masa depan infrastruktur komputasi. Tanpa terobosan pada material interkoneksi superkonduktor bertransmisi tinggi dan modul kendali kriogenik berbasis silikon monolitik, densitas physical qubit tidak akan mampu ditingkatkan tanpa memicu ketidakstabilan pendinginan termal.
Kebutuhan energi densitas tinggi ini merefleksikan transformasi yang saat ini tengah melanda pusat data modern. Pada klaster komputasi performa tinggi, ribuan server bare-metal dituntut menangani kalkulasi matriks masif dengan interkoneksi super-cepat berkecepatan terabit per detik seperti NVLink. Beban kerja komputasi ekstrem tersebut membutuhkan suplai daya puluhan megawatt per fasilitas serta sistem pendinginan cair langsung ke chip untuk mencegah terjadinya thermal throttling yang melumpuhkan kinerja prosesor. Riset energi mutakhir kini mulai melirik integrasi reaktor modular kecil atau Small Modular Reactor guna menjamin pasokan listrik nir-emisi yang stabil bagi pusat data komputasi generasi masa depan, baik untuk akselerator komputasi intensif maupun fasilitas kriogenik kuantum.
Banyak perancang sistem berasumsi bahwa migrasi pasca-kuantum hanyalah penggantian pustaka kriptografi di lapisan aplikasi. Pada kenyataannya, pembengkakan ukuran kunci kisi membebani throughput jaringan, memicu fragmentasi paket TCP, dan menguras memory bandwidth dari infrastruktur bare-metal hingga serverless edge secara radikal.
Dilema Migrasi PQC: Bottleneck Memori, Fragmentasi Paket, dan Latency Jaringan
Sebagai respons terhadap ancaman kuantum, National Institute of Standards and Technology atau NIST merilis standar Post-Quantum Cryptography resmi meliputi FIPS 203 berbasis modul kisi ML-KEM untuk mekanisme enkapsulasi kunci, serta FIPS 204 berbasis ML-DSA untuk tanda tangan digital. Meskipun algoritma berbasis kisi atau lattice-based cryptography terbukti aman secara matematis terhadap Algoritma Shor maupun Grover, implementasi praktisnya pada tumpukan infrastruktur teknologi informasi menghadapi kendala arsitektur yang sangat berat. Masalah fundamentalnya berakar pada disparitas ukuran kunci dan ciphertext dibandingkan standar kriptografi klasik.
Pada protokol klasik Curve25519 atau X25519, pertukaran kunci hanya membutuhkan muatan sebesar 32 bita. Sebaliknya, standar kuantum ML-KEM-768 memerlukan kunci publik berukuran 1.184 bita dan ciphertext sebesar 1.088 bita. Lonjakan ukuran payload lebih dari tiga puluh kali lipat ini menciptakan disrupsi parah pada lapisan jaringan. Batasan Maximum Transmission Unit atau MTU standar pada jaringan internet publik adalah 1.500 bita. Ketika jabat tangan TLS 1.3 menyertakan kunci publik ML-KEM bersama sertifikat digital dan tanda tangan ML-DSA yang berukuran ribuan bita, ukuran paket langsung melampaui batas MTU. Akibatnya, paket data terpecah menjadi beberapa fragmen TCP.
Fragmentasi paket ini memicu penambahan siklus round-trip time jaringan yang melipatgandakan latency jabat tangan awal koneksi. Pada arsitektur komputasi terdistribusi yang mengandalkan serverless edge dan gerbang API mikroservis perbankan, penambahan latensi jabat tangan dari beberapa milidetik menjadi puluhan milidetik berpotensi menurunkan throughput transaksi hingga separuh kapasitas nominal. Selain itu, pemrosesan struktur data kisi polinomial berukuran besar secara masif menuntut throughput baca dan tulis memori yang sangat agresif. Beban memory bandwidth pada peranti lunak penyeimbang beban jaringan dan kartu akselerator jaringan pintar atau SmartNIC melonjak tajam, memicu antrean instruksi pemrosesan dan penurunan efisiensi sistem secara menyeluruh.
Tantangan paling kritis di sektor perbankan Indonesia berada pada lapisan peranti keras Hardware Security Module atau HSM yang bertugas menyimpan kunci master dan memproses transaksi finansial harian. Mayoritas HSM bare-metal yang terpasang di perbankan nasional dirancang menggunakan sirkuit terpadu khusus atau ASIC generasi lama dengan kapasitas memori SRAM terbatas. Peranti ini tidak memiliki kapasitas memori maupun unit aritmatika untuk menjalankan operasi matriks kisi polinomial PQC. Memaksa pembaruan algoritma kuantum pada peranti warisan ini melalui emulasi peranti lunak hanya akan mengakibatkan penurunan drastis performa transaksi per detik dan memicu insiden kegagalan otorisasi pembayaran lintas bank.
| Algoritma Kriptografi | Primitif Matematika | Ukuran Kunci Publik | Ukuran Ciphertext atau Tanda Tangan | Ketahanan Algoritma Shor | Dampak Latency dan Bandwidth |
|---|---|---|---|---|---|
| RSA-2048 | Faktorisasi Prima | 256 Bita | 256 Bita | Rentan Total | Rendah (Paket Tunggal MTU) |
| ECDH (X25519) | Kurva Eliptik | 32 Bita | 32 Bita | Rentan Total | Sangat Rendah (Minimal Overhead) |
| ML-KEM-768 (Kyber) | Module-LWE (Kisi) | 1.184 Bita | 1.088 Bita | Kebal Kuantum | Tinggi (Fragmentasi Paket IP) |
| ML-DSA-652 (Dilithium) | Lattice Fixed Point | 1.952 Bita | 3.293 Bita | Kebal Kuantum | Sangat Tinggi (Multi-Frame TCP) |
| AES-256 (GCM) | Substitusi Simetris | 32 Bita | Variabel Data | Kebal (Grover Aman) | Optimal (Hardware Accelerated) |
Integrasi Keamanan Berlapis: AI SOC, Deteksi Telemetri, dan Kedaulatan Digital
Menghadapi eskalasi ancaman komputasi kuantum dan kompleksitas migrasi PQC, pusat operasi keamanan modern mulai memanfaatkan otomatisasi analitik cerdas. Pusat data kini mengintegrasikan sistem deteksi berbasis model LLM internal untuk menganalisis miliaran baris log telemetri jaringan secara real-time. Tujuannya adalah mengidentifikasi pola aliran data anomali yang mengindikasikan eksfiltrasi massal bergaya Harvest Now Decrypt Later. Melalui pemrosesan korelasi lalu lintas data terenkripsi berkecepatan tinggi, sistem keamanan berupaya mendeteksi koneksi mencurigakan yang mengalirkan data bervolume tinggi ke titik akhir anonim di luar yurisdiksi nasional.
Namun, adopsi analitik cerdas pada lapisan pertahanan siber menghadirkan risiko arsitektur baru yang tidak kalah kompleks. Mesin pertahanan yang memanfaatkan model kecerdasan buatan rentan terhadap manipulasi muatan input seperti prompt injection tersembunyi yang diselipkan pelaku ancaman di dalam paket muatan protokol jaringan. Ketika model analitik memproses paket kotor tersebut, sistem dapat mengalami bias inference atau hallucinations logika yang membutakan deteksi anomali. Akibatnya, eksfiltrasi data rahasia dapat luput dari pantauan tim pertahanan. Oleh sebab itu, jalur pipeline inference intelijen ancaman harus dijalankan pada klaster server bare-metal terisolasi dengan proteksi memori berteknologi ECC guna menjamin integritas data dan mencegah korupsi bit acak akibat radiasi kosmik atau kegagalan peranti keras.
Kesiapan Indonesia yang didorong oleh ITSEC Asia menuntut pendekatan arsitektur yang pragmatis dan terukur, bukan sekadar kepanikan sesaat. Langkah pertama yang mendesak adalah pelaksanaan inventarisasi kriptografi menyeluruh atau Cryptographic Bill of Materials pada seluruh perbankan komersial, lembaga keuangan non-bank, dan infrastruktur kritikal milik negara. Institusi harus memetakan secara presisi peranti mana yang masih mengandalkan sertifikat usang RSA-2048 atau kurva eliptik yang rentan terhadap Algoritma Shor.
Langkah kedua adalah implementasi skema hibrida secara bertahap pada gerbang transaksi eksternal dan kanal komunikasi internal. Pendekatan hibrida menggabungkan pertukaran kunci klasik seperti X25519 dengan enkapsulasi kisi kuantum ML-KEM dalam satu jabat tangan tunggal. Metode ini memberikan lapisan perlindungan ganda: jika implementasi baru algoritma kisi memiliki celah implementasi matematis yang belum teridentifikasi, perlindungan klasik tetap bekerja sebagai peredam risiko. Sebaliknya, jika data disadap untuk kebutuhan masa depan, algoritma kisi mengunci muatan tersebut dari ancaman komputer kuantum.
Langkah ketiga adalah penyusunan peta jalan peremajaan perangkat keras secara terstruktur oleh regulator nasional, khususnya Badan Siber dan Sandi Negara serta Bank Indonesia. Modernisasi modul HSM, pembaruan gerbang serverless edge, serta perbaikan sistem pendinginan termal fasilitas komputasi harus dimulai tanpa penundaan. Kegagalan memitigasi risiko komputasi kuantum sejak dini bukan hanya menimbulkan kerugian finansial, melainkan membuka ruang bagi runtuhnya kedaulatan informasi nasional saat supremasi kuantum global tiba.