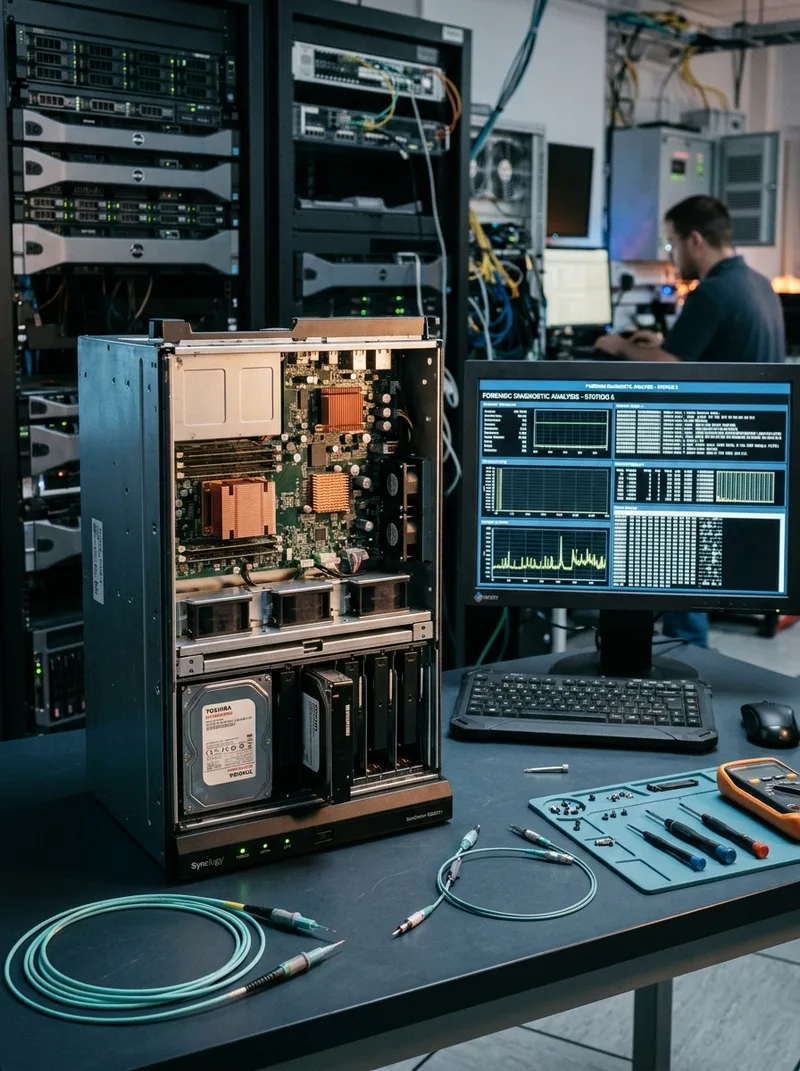
Laporan forensik siber independen yang dirilis oleh analis keamanan teknologi Pasquale Pillitteri mengonfirmasi gelombang serangan terarah yang menargetkan ribuan perangkat Network Attached Storage (NAS) buatan Synology. Varian ransomware yang diidentifikasi sebagai C3RB3R, turunan mutakhir dari keluarga Cerber, secara agresif memindai rentang alamat IPv4 global untuk menemukan port antarmuka manajemen penyimpanan yang terekspos tanpa perlindungan perimeter memadai. Begitu berhasil mengeksekusi payload, malware tersebut secara sistematis mengenkripsi seluruh direktori berkas penting, mengubah ekstensi dokumen menjadi .L0CK3D, dan meninggalkan berkas tebusan berlabel read-me3.txt yang menuntut pembayaran mata uang kripto. Insiden ini menyingkap kegagalan fatal pada paradigma keamanan perimeter tradisional dan menegaskan urgensi adopsi arsitektur zero-trust serta komputasi cloud terdistribusi untuk menjamin ketahanan siber infrastruktur data modern.
Anatomi Serangan C3RB3R: Vektor Intrusi dan Eksekusi Kriptografi Btrfs
Analisis forensik terhadap log DiskStation Manager (DSM) menunjukkan bahwa kampanye C3RB3R tidak bertumpu pada satu eksploitasi zero-day tunggal, melainkan kombinasi pemindaian otomatis berskala masif dan eksploitasi port default yang dibiarkan terbuka ke internet publik. Penyerang mengarahkan probe otomatis menuju port 5000 (HTTP) dan port 5001 (HTTPS) yang merupakan standar antarmuka web manajemen DSM. Ketika pengguna mengaktifkan fitur Universal Plug and Play (UPnP) pada router gerbang atau melakukan port-forwarding manual demi kenyamanan akses jarak jauh tanpa proteksi Virtual Private Network (VPN), NAS secara otomatis menjadi target telanjang di internet. Penyerang memanfaatkan celah otentikasi pada pustaka lama, kelemahan konfigurasi layanan Web Station, serta serangan brute-force terdistribusi terhadap akun berhak istimewa.
Setelah payload berhasil menembus lapisan otentikasi awal, kode biner C3RB3R dieksekusi langsung pada subsistem bare-metal sistem operasi berbasis Linux yang mendasari DSM. Malware ini berjalan dengan hak akses daemon sistem, memungkinkannya memetakan seluruh volume penyimpanan aktif baik yang menggunakan sistem berkas Btrfs maupun ext4. Proses enkripsi dijalankan menggunakan skema kriptografi hibrida, di mana setiap berkas dienkripsi menggunakan algoritma simetris berkecepatan tinggi seperti AES-256 atau ChaCha20, kemudian kunci enkripsi simetris tersebut dikunci menggunakan kunci publik RSA-2048 milik peretas. Malware secara sengaja mengaburkan jejak eksekusi dengan menyuntikkan proses ke dalam thread sistem yang sah guna menghindari pemantauan proses berkala.
Dampak langsung dari eksekusi kriptografi massal ini adalah lonjakan beban kerja yang ekstrem pada subsistem komputasi NAS. Proses enkripsi aliran data secara berkesinambungan menyedot throughput drive penyimpanan mekanis (HDD) dan solid state drive (SSD) hingga batas jenuh, mengakibatkan lonjakan latency I/O yang melumpuhkan layanan berbagi berkas lokal. Kebutuhan komputasi cipher yang intensif juga memaksa pengontrol memori bekerja keras, menguras alokasi memory bandwidth pada bus sistem. Pada unit penyimpanan kelas bisnis yang dilengkapi memori ECC (Error-Correcting Code), integritas struktur data memori memang terlindungi dari bit-rot spontan, namun hal tersebut tidak mampu membendung eksekusi instruksi perusak yang sah dari sudut pandang kernel. Berkas-berkas produktivitas, basis data, dan arsip cadangan dikunci menjadi format .L0CK3D hanya dalam hitungan menit sebelum administrator jaringan menyadari adanya anomali sistem.
Kerapuhan Perimeter Tradisional: Mengapa Firewall Tepi Selalu Gagal
“Menempatkan perangkat penyimpanan lokal langsung di jalur internet publik tanpa kontrol zero-trust adalah pengorbanan keamanan demi kenyamanan semu. Ketika benteng perimeter bobol, tidak ada lagi lapisan pertahanan yang mampu menahan laju enkripsi ransomware di tingkat subsistem data.” &mdash. Kurniawan, S.S., M.Si., Lead Writer Exora News.
Selama beberapa dekade, paradigma keamanan enterprise bertumpu pada model perimeter atau castle-and-moat. Dalam model ini, pembatas jaringan berupa firewall tepi dianggap cukup untuk memisahkan dunia luar yang berbahaya dari jaringan internal yang dianggap bersih dan tepercaya. Kegagalan yang menimpa ekosistem NAS Synology dalam insiden C3RB3R membuktikan secara gamblang bahwa asumsi dasar model perimeter telah usang. Ketika lalu lintas berbahaya berhasil melewati firewall gerbang melalui port forwarding yang sah atau akun yang disusupi, tidak ada lagi mekanisme pertahanan mendalam (defense-in-depth) yang aktif di dalam subnet lokal.
Topologi jaringan flat yang umum digunakan pada kantor cabang dan usaha kecil menengah memperparah dampak serangan. Begitu sebuah perangkat NAS disusupi, malware memiliki visibilitas penuh ke seluruh segmen jaringan lokal tanpa hambatan otentikasi tambahan. Komunikasi antarperangkat berlangsung secara terbuka tanpa inspeksi paket mikro, ketiadaan mutual TLS (mTLS), dan tanpa penegakan prinsip hak akses terendah (least-privilege access). Ketiadaan isolasi kriptografis antar-volume membuat seluruh share folder yang terhubung melalui protokol Server Message Block (SMB) atau Network File System (NFS) dapat diakses dan dienkripsi secara beruntun. Fenomena ini menunjukkan bahwa keamanan perimeter tunggal memberikan rasa aman palsu yang berbahaya bagi kelangsungan operasional bisnis.
Selain kelemahan topologi, model perimeter gagal mengantisipasi eskalasi pergerakan lateral otomatis. Penyerang modern tidak lagi melancarkan serangan manual yang lambat, melainkan menggunakan skrip otomatis yang mengeksekusi payload dalam skala waktu milidetik. Kegagalan mendeteksi pola lalu lintas abnormal di dalam jaringan internal menegaskan bahwa batas pertahanan tidak boleh lagi diletakkan di tepi gerbang luar, melainkan harus melekat langsung pada setiap entitas data, setiap panggilan API penyimpanan, dan setiap permintaan baca-tulis berkas.
Komparasi Arsitektur Ketahanan Data: NAS Standalone vs Zero-Trust Cloud Terdistribusi
Untuk membedah kelemahan inheren penyimpanan berbasis perangkat mandiri (standalone NAS) dibandingkan arsitektur modern, kita harus mengevaluasi trade-off rekayasa antara kesederhanaan operasional dan ketahanan siber. NAS konvensional dirancang dengan prioritas kemudahan akses berbagi berkas terpusat di lingkungan lokal. Sebaliknya, arsitektur ketahanan siber modern mengintegrasikan prinsip zero-trust dengan komputasi cloud terdistribusi, di mana integritas data dijamin melalui snapshot immutable, pemisahan bidang kontrol (control plane) dari bidang data (data plane), serta isolasi fisik dan logis yang ketat.
| Parameter Rekayasa | NAS Konvensional Terbuka | Arsitektur Zero-Trust Terisolasi | Komputasi Cloud Terdistribusi |
|---|---|---|---|
| Model Kepercayaan | Implicit trust pada subnet lokal | Never trust, always verify (mTLS) | Otentikasi identitas berbasis token IAM |
| Eksposur Akses Jaringan | Port publik terbuka langsung (WAN) | Zero-Trust Network Access (ZTNA) privat | Gerbang API terdistribusi tanpa IP publik |
| Proteksi Mutabilitas Data | Volume baca-tulis rentan modifikasi | Snapshot lokal berkala (dapat dihapus admin) | Penyimpanan WORM immutable dengan S3 Object Lock |
| Ketahanan Terhadap Enkripsi | Rentan enkripsi massal total | Enkripsi terisolasi pada partisi mikro | Replikasi versi data ke zona terpisah secara otomatis |
| Titik Kegagalan Tunggal | Tinggi (kegagalan controller atau drive array) | Sedang (bergantung pada controller appliance) | Nol (ketersediaan multi-region terdistribusi) |
| Metrik RPO dan RTO | Jam hingga hari jika cadangan rusak | Menit hingga jam via rollback snapshot lokal | Detik hingga menit via failover cloud otomatis |
Tabel perbandingan di atas memperlihatkan jurang kapabilitas antara pendekatan rekayasa lama dan modern. Dalam kluster komputasi terdistribusi berkinerja tinggi, node pemrosesan sering kali dihubungkan menggunakan interkoneksi mutakhir seperti NVLink berkecepatan tinggi untuk pertukaran tensor paralel tanpa membebani bus memori utama. Meskipun beban kerja penyimpanan NAS tidak memerlukan interkoneksi NVLink seperti pada pelatihan kluster akselerator grafis, prinsip pemisahan jalur data dan isolasi interkoneksi tetap berlaku secara universal. Ketika NAS mandiri dipaksa menangani proses baca-tulis lokal sekaligus bertindak sebagai peladen publik tanpa isolasi jalur, beban kerja tersebut menciptakan bottleneck parah. Jika terjadi beban kerja abnormal akibat serangan enkripsi, perangkat sering kali mengalami lonjakan suhu dan thermal throttling pada unit pemrosesan pusat, yang memperlambat respons sistem operasi tepat saat administrator berupaya memutus koneksi atau menjalankan prosedur pemulihan darurat.
Rekayasa Pertahanan Zero-Trust: Dari Snapshot Immutable hingga Serverless Edge Telemetri
Membangun ketahanan siber yang tangguh terhadap varian seperti C3RB3R memerlukan transformasi arsitektur menyeluruh. Langkah remediasi paling mendesak adalah menutup seluruh port masuk langsung dari internet publik, termasuk port 5000, 5001, maupun port layanan manajemen lainnya. Akses administratif jarak jauh harus diwajibkan melewati saluran Zero Trust Network Access (ZTNA) modern atau jaringan overlay berbasis WireGuard dengan otentikasi multifaktor berbasis perangkat keras. Layanan penemuan otomatis seperti UPnP harus dimatikan secara permanen pada router perimeter guna mencegah pembukaan port secara siluman oleh aplikasi internal yang terkompromi.
Pada lapisan penyimpanan data, organisasi harus mengimplementasikan kebijakan snapshot immutable. Fitur Write Once, Read Many (WORM) pada sistem berkas Btrfs modern memungkinkan administrator mengunci snapshot cadangan sehingga tidak dapat diubah atau dihapus oleh siapa pun, bahkan oleh akun administrator lokal sekalipun, selama masa retensi yang ditentukan. Kebijakan snapshot immutable ini menetralisir daya rusak ransomware, karena jika berkas aktif terkunci menjadi .L0CK3D, sistem dapat dikembalikan ke keadaan bersih dalam hitungan menit melalui rollback snapshot tanpa perlu membayar sepeser pun uang tebusan.
Selain proteksi statis, arsitektur data modern wajib memanfaatkan komputasi terdistribusi pada lapisan serverless edge untuk memantau dan memvalidasi setiap transaksi data. Melalui fungsi serverless edge, paket data yang masuk dari luar dapat diinspeksi secara real-time sebelum menyentuh repositori penyimpanan lokal. Pada pusat operasi keamanan (SecOps), telemetri log penyimpanan dialirkan secara terdistribusi untuk dilakukan proses inference analisis anomali perilaku I/O. Model machine learning dan arsitektur LLM khusus keamanan dapat dilatih untuk mendeteksi tanda-tanda awal enkripsi massal berdasarkan pola entropi berkas yang melonjak tajam.
Namun, integrasi otomasi cerdas ini harus dirancang dengan disiplin rekayasa yang ketat. Penggunaan agen LLM dalam rantai orkestrasi pemulihan insiden wajib diproteksi dari ancaman prompt injection yang dapat disusupkan penyerang ke dalam metadata berkas atau string permintaan jaringan. Kegagalan memitigasi prompt injection dapat memicu fenomena hallucinations pada model analitik, yang berisiko menghasilkan rekomendasi isolasi yang salah atau bahkan menutup sistem produksi yang sehat. Oleh karena itu, setiap aksi remediasi yang dipicu oleh proses inference otomatis harus divalidasi oleh aturan deterministik pada lapisan logika kontrol sebelum tindakan eksekusi isolasi jaringan diterapkan.
Terakhir, organisasi harus menerapkan topologi pencadangan 3-2-1-1-0 yang diperluas. Strategi ini mensyaratkan kepemilikan tiga salinan data pada dua jenis media penyimpanan yang berbeda, satu salinan tersimpan di luar lokasi (offsite cloud), satu salinan bersifat immutable atau air-gapped sepenuhnya, serta nol kesalahan pada pengujian pemulihan berkala. Replikasi asinkron ke layanan penyimpanan objek cloud yang terdesentralisasi memastikan bahwa jika seluruh fasilitas fisik mengalami kegagalan lokal, integritas aset informasi organisasi tetap utuh dan dapat dipulihkan dengan latensi terkontrol.
Kesimpulan Arsitektur: Menata Ulang Ketahanan Siber Infrastruktur Penyimpanan
Serangan ransomware C3RB3R yang membidik perangkat NAS Synology dan mengubah berkas berharga menjadi .L0CK3D bukanlah sekadar insiden keamanan perangkat keras periferal, melainkan sebuah sinyal peringatan keras bagi para perancang sistem dan arsitek infrastruktur teknologi informasi. Memperlakukan perangkat penyimpanan lokal sebagai peladen publik dengan keamanan perimeter longgar adalah kesalahan fatal yang terbukti berulang kali dieksploitasi oleh kelompok penyerang siber global.
Ketahanan siber sejati tidak dapat dicapai hanya dengan mengandalkan pembaruan patch reaktif atau klaim pemasaran vendor. Organisasi dituntut untuk menerapkan perombakan mendasar dengan mengadopsi prinsip zero-trust pada seluruh siklus hidup data. Dengan mengombinasikan isolasi jaringan mikrosegmentasi, proteksi penyimpanan immutable berbasis WORM, pemantauan telemetri terdistribusi di serverless edge, serta replikasi cadangan cloud multi-region, infrastruktur enterprise dapat bertahan menghadapi gelombang serangan ransomware yang kian canggih tanpa mengorbankan kontinuitas bisnis.