Langkah Program Studi Rekayasa Perangkat Lunak (RPL) Universitas Bina Sarana Informatika (UBSI) dalam merancang kurikulum baru untuk menghadapi era kecerdasan buatan menandai babak krusial dalam evolusi pendidikan tinggi teknologi di Indonesia. Pengumuman resmi melalui BSINews memperlihatkan kesadaran institusi terhadap disrupsi pasar kerja teknologi. Kendati demikian, dari sudut pandang arsitektur sistem enterprise, transformasi ini memunculkan tantangan fundamental yang jauh melampaui sekadar pelatihan pembuatan prompt atau pemanggilan endpoint model bahasa. Industri piranti lunak skala global saat ini tidak mengalami krisis pengetik kode, melainkan krisis insinyur sistem yang memahami arsitektur zero-trust, komputasi cloud terdistribusi, dan ketahanan siber tingkat tinggi ketika model probabilitas diintegrasikan ke dalam infrastruktur misi kritis.
Arsitektur Zero-Trust: Menutup Vektor Serangan Agen Otonom dan Prompt Injection
Penyisipan modul kecerdasan buatan ke dalam alur kerja rekayasa piranti lunak sering kali diperlakukan secara naif sebagai penyambungan komponen perangkat lunak biasa. Dalam paradigma rekayasa konvensional, batas perimeter jaringan internal dianggap aman begitu pengguna melewati gerbang otentikasi awal. Namun, kehadiran Large Language Model atau LLM yang beroperasi sebagai autonomous agent mengubah total model ancaman perangkat lunak. Ketika sistem diberikan wewenang untuk menjalankan tool calls, mengeksekusi kueri basis data, atau menghasilkan perintah sistem operasi secara dinamis, batas perimeter tradisional langsung kehilangan relevansinya.
Vektor serangan baru seperti prompt injection, baik varian langsung maupun tidak langsung, membuktikan bahwa lapisan masukan bahasa alami memiliki karakteristik yang rentan dieksploitasi layaknya serangan injeksi SQL era awal web. Penyerang dapat menyusupkan instruksi terselubung ke dalam dokumen atau data pihak ketiga yang diproses oleh agen kecerdasan buatan. Tanpa arsitektur zero-trust, instruksi manipulatif tersebut dapat dieksekusi dengan kredensial penuh milik agen pengeksekusi. Kurikulum RPL modern harus menanamkan prinsip bahwa setiap luaran model bahasa wajib diperlakukan sebagai masukan yang belum terpercaya.
Implementasi zero-trust dalam ekosistem perangkat lunak cerdas menuntut verifikasi identitas kriptografis berbasis mTLS pada setiap interaksi antar-layanan. Mahasiswa rekayasa piranti lunak harus dilatih merancang sistem kontrol otorisasi berbutir halus (fine-grained authorization) dengan prinsip hak akses terendah. Ketika sebuah agen memerlukan akses ke repositori data, izin yang diberikan harus dibatasi pada tingkat kolom dan transaksi tunggal dengan masa kedaluwarsa hitungan detik. Pendekatan defensif ini memastikan bahwa kompromi pada lapisan inferensi tidak bermutasi menjadi pembobolan menyeluruh pada lapisan persistensi backend.
Dinamika Komputasi Cloud Terdistribusi: Mengurai Latency, Throughput, dan Akselerasi Hardware
Tantangan berikutnya yang wajib direspons oleh kurikulum baru adalah pemahaman mendalam tentang komputasi cloud terdistribusi. Banyak institusi akademik terjebak dalam ilusi bahwa eksekusi model kecerdasan buatan merupakan urusan penyedia cloud publik belaka. Mahasiswa kerap hanya diajarkan cara mengirim permintaan HTTP melalui REST API, tanpa memahami beban komputasi fisik, alokasi memori, atau latensi jaringan yang timbul di balik layar. Pola pikir konsumtif ini menghasilkan lulusan yang tidak berdaya ketika menghadapi kegagalan sistem terdistribusi pada beban produksi nyata.
Dalam arsitektur terdistribusi modern, pipeline inference menuntut kalkulasi ketat antara latency dan throughput. Beban kerja model fondasi sangat rakus terhadap kapasitas perangkat keras, khususnya pada aspek memory bandwidth. Botol leher komputasi pada pemrosesan tensor di klaster GPU sering kali bukan terletak pada kecepatan inti prosesor, melainkan pada batasan transfer data antara memori HBM dengan unit pemrosesan. Mahasiswa perlu memahami bagaimana interkoneksi fabric seperti NVLink bekerja untuk menyatukan puluhan akselerator grafis dalam satu kesatuan komputasi tanpa degradasi latensi yang melumpuhkan sistem.
“Menghasilkan lulusan yang hanya mahir memanggil API model bahasa merupakan ilusi kemajuan rekayasa piranti lunak. Kebutuhan riil industri terletak pada insinyur sistem yang sanggup merancang perimeter zero-trust, mengendalikan latensi memori terdistribusi, serta membangun benteng pertahanan dari infiltrasi data berbahaya sebelum eksekusi menyentuh lapisan persistensi.” &mdash. Kurniawan, S.S., M.Si., Lead Writer Exora News.
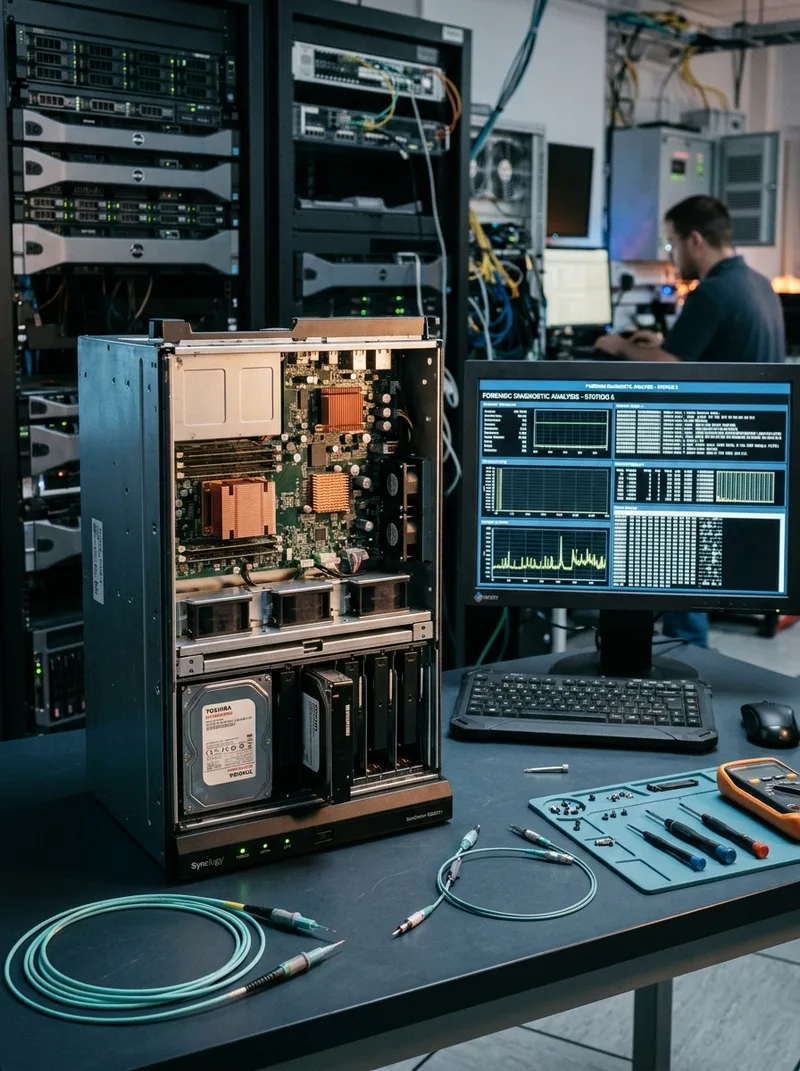
Lebih jauh lagi, pemahaman tentang perangkat keras bare-metal menjadi pembeda mutlak antara teknisi biasa dengan arsitek sistem senior. Pada klaster berskala masif, keandalan modul ECC memory krusial untuk mencegah terjadinya bit-flip yang mampu merusak bobot model selama proses inferensi berlangsung. Di sisi lain, fenomena thermal throttling pada server berdensitas tinggi dapat menurunkan clock speed secara tiba-tiba, menciptakan lonjakan latensi ekor (tail latency) yang menghancurkan Service Level Agreement (SLA). Di era sekarang, arsitektur serverless edge semakin mendominasi penyebaran inferensi berlatensi rendah, di mana logika aplikasi dipangkas hingga ke titik terdekat dengan pengguna akhir demi meminimalkan round-trip time.
| Dimensi Arsitektur | Paradigma Kurikulum Konvensional | Standar Kurikulum Rekayasa AI Modern |
|---|---|---|
| Model Perimeter Keamanan | Perimeter berbasis firewall jaringan dan sesi cookie monolitik | Arsitektur zero-trust dengan mTLS dan tokenisasi identitas mikro |
| Topologi Eksekusi Beban | Server monolitik terpusat atau container tunggal statis | Klaster cloud terdistribusi dan serverless edge hibrida |
| Kendala Perangkat Keras | Asumsi sumber daya virtualisasi tak terbatas tanpa batas hardware | Optimasi memory bandwidth, monitoring ECC, dan mitigasi thermal throttling |
| Penanganan Anomali State | Try-catch standar untuk menangani kesalahan sintaks | Sanitasi token masukan, mitigasi prompt injection, dan isolasi sandbox |
| Metrik Kinerja Utama | Waktu respons HTTP rata-rata dan uptime server | Throughput token, persentil latensi p99, dan efisiensi inferensi |
Ketahanan Siber dan Observabilitas: Mitigasi Hallucinations dan Crash Beban Puncak
Salah satu kelemahan terbesar sistem berbasis model probabilitas adalah munculnya hallucinations, yaitu kondisi di mana model menghasilkan data yang salah secara faktual namun diformulasikan dengan struktur bahasa yang meyakinkan. Dalam konteks aplikasi rekayasa piranti lunak perbankan, telekomunikasi, atau rekam medis, toleransi terhadap kesalahan tipe ini bernilai nol. Kurikulum rekayasa piranti lunak UBSI harus mampu mengajarkan mekanisme ketahanan siber yang dapat mengisolasi anomali ini sebelum meracuni alur kerja bisnis.
Mitigasi terhadap halusinasi tidak bisa diserahkan pada keajaiban instruksi prompt semata. Mahasiswa harus diajarkan merancang arsitektur perangkat lunak yang menerapkan pola circuit breaker dan semantic validation gates. Setiap keluaran terstruktur dari model harus divalidasi silang menggunakan skema deterministik ketat sebelum sistem mengizinkan mutasi status pada basis data. Jika terjadi anomali atau model menunjukkan tingkat ketidakpastian yang tinggi, sistem harus secara elegan memicu fallback circuit ke logika aturan bisnis tradisional tanpa menimbulkan kegagalan total pada layanan.
Ketahanan sistem juga bertumpu pada disiplin observabilitas tingkat lanjut. Dalam arsitektur cloud terdistribusi, pelacakan terdistribusi (distributed tracing) menjadi instrumen vital untuk melacak bagaimana sebuah permintaan inferensi mengalir melintasi puluhan microservices. Mahasiswa perlu dilatih membaca metrik telemetri perangkat keras bare-metal dan kontainer secara simultan. Kegagalan memantau saturasi memori GPU atau peningkatan latensi antrean dapat memicu crash berantai saat terjadi lonjakan beban puncak (traffic spike), kondisi yang sering kali melumpuhkan platform berskala nasional.
Rekomendasi Arsitektural: Menjembatani Visi Akademik UBSI dengan Kebutuhan Industri
Inisiatif UBSI memperbarui kurikulum patut diapresiasi, namun efektivitasnya akan ditentukan oleh keberanian institusi untuk meninggalkan silabus yang dangkal. Pendidikan rekayasa piranti lunak di era kecerdasan buatan harus mendudukkan model komputasi sebagai salah satu komponen sistem terdistribusi, bukan pusat dari segalanya yang mengabaikan kaidah rekayasa fundamental. Mahasiswa harus dibekali kemampuan membaca profil alokasi memori, menganalisis paket jaringan tingkat rendah menggunakan teknologi modern seperti eBPF, dan mengonfigurasi jaringan ingress-egress berbasis kebijakan tanpa toleransi celah.
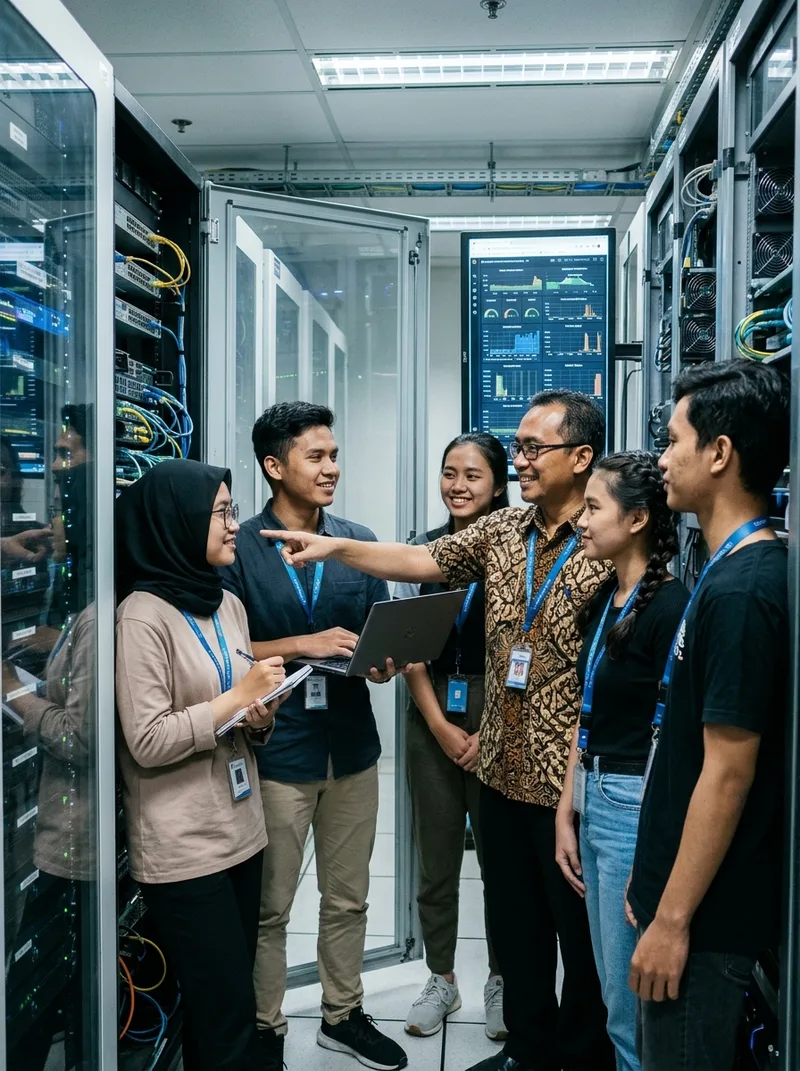
Laboratorium praktikum di lingkungan kampus harus ditingkatkan dari sekadar lingkungan virtual mesin sederhana menjadi laboratorium klaster bare-metal mini di mana mahasiswa dapat mensimulasikan partisi jaringan, kegagalan simpul komputasi, serta serangan injeksi muatan berbahaya secara langsung. Mereka harus mengalami langsung bagaimana throughput sistem anjlok ketika memory bandwidth tersaturasi, atau bagaimana serverless edge node merespons beban mendadak ketika backend pusat mengalami kegagalan transmisi data.
Dengan menyelaraskan kurikulum pada pilar arsitektur zero-trust, komputasi cloud terdistribusi, dan ketahanan siber, Prodi RPL UBSI dapat mencetak insinyur piranti lunak berkelas dunia. Lulusan tidak lagi dipandang sebagai operator perkakas komersial, melainkan arsitek handal yang mampu membangun, mengamankan, dan mempertahankan infrastruktur digital bangsa dari ancaman siber dan kerapuhan sistem yang kian kompleks di masa depan.