Tepat delapan belas tahun sejak blok genesis ditambang, arsitektur desentralisasi Bitcoin berdiri di atas paradoks komputasi paling nyata dalam sejarah rekayasa perangkat lunak. Di satu sisi, jaringan moneter terdistribusi ini membuktikan keandalan operasional tanpa henti selama hampir dua dekade melawan ribuan vektor serangan jaringan konvensional. Di sisi lain, pergeseran tektonik dalam lanskap perangkat keras global, yang dipicu oleh lompatan komputasi kuantum fault-tolerant dan perebutan daya komputasi oleh klaster kecerdasan buatan, memaksa industri mengevaluasi kembali asumsi dasar kriptografi ledger. Analisis pasar terbaru dari platform investasi digital Nanovest menyoroti bahwa usia kedewasaan Bitcoin kini beririsan langsung dengan perlombaan infrastruktur deep tech yang menentukan apakah ekosistem Proof-of-Work mampu bertahan atau harus merombak fondasi matematika intinya.
Dinamika 18 Tahun Bitcoin: Tekanan Komputasi Kuantum Fault-Tolerant dan Realitas Q-Day
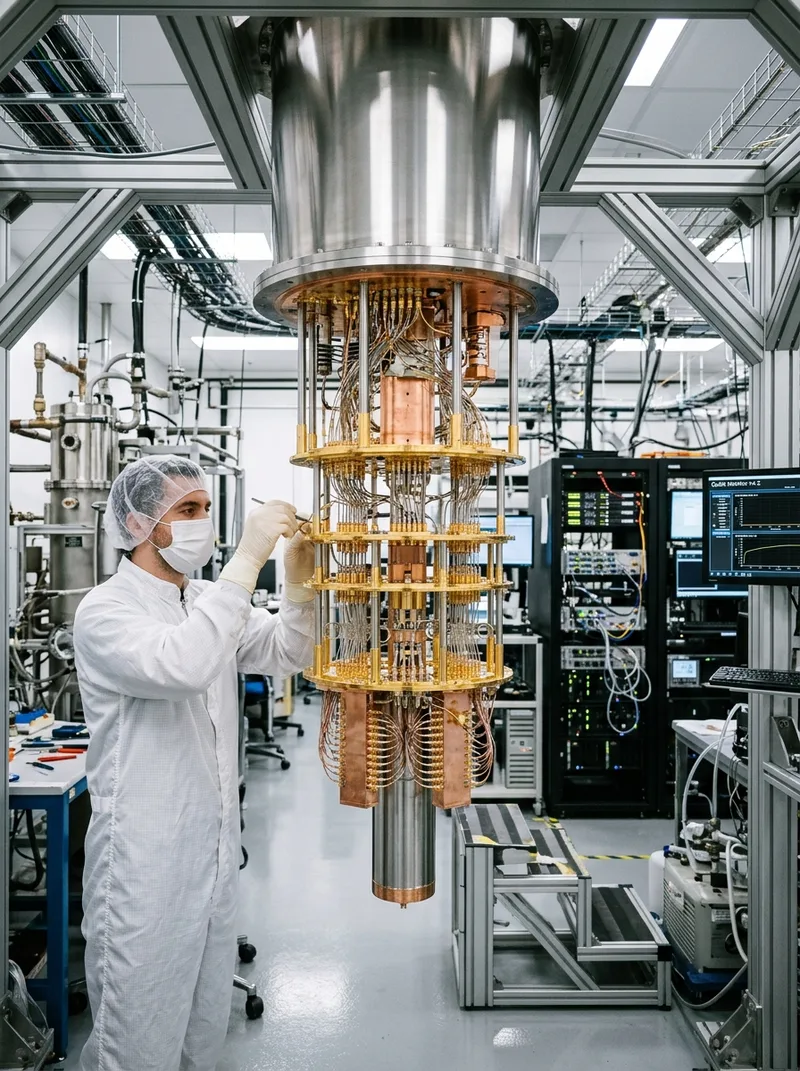
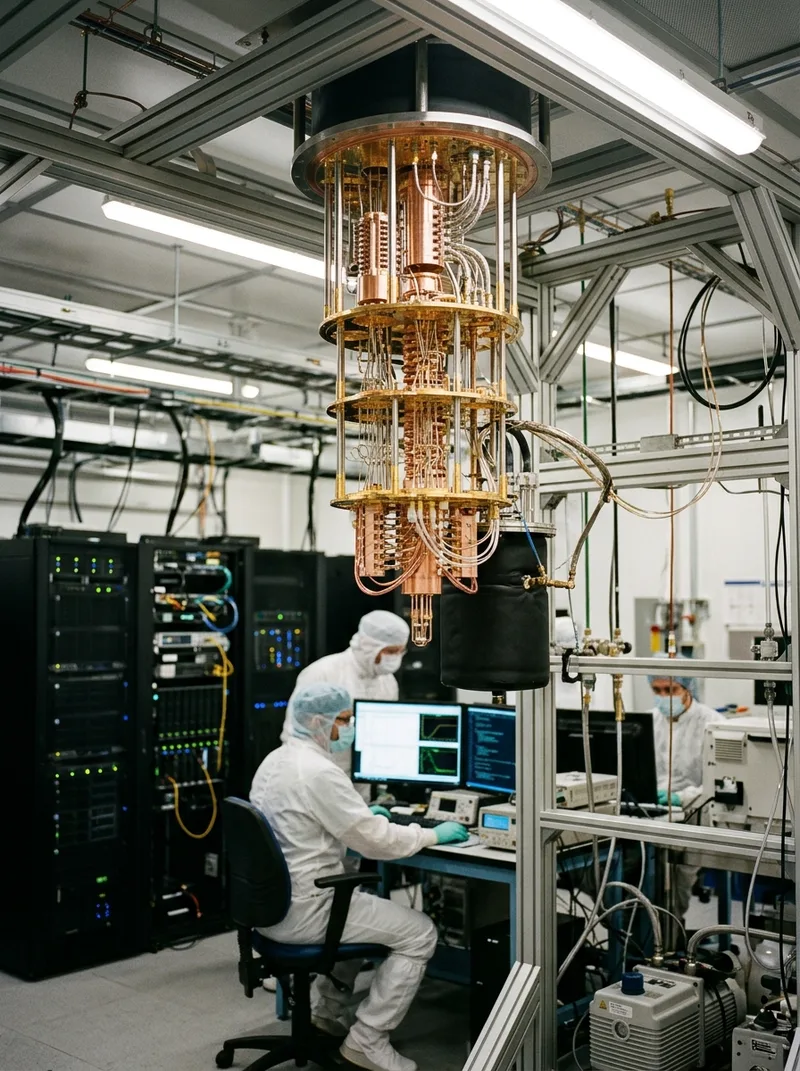
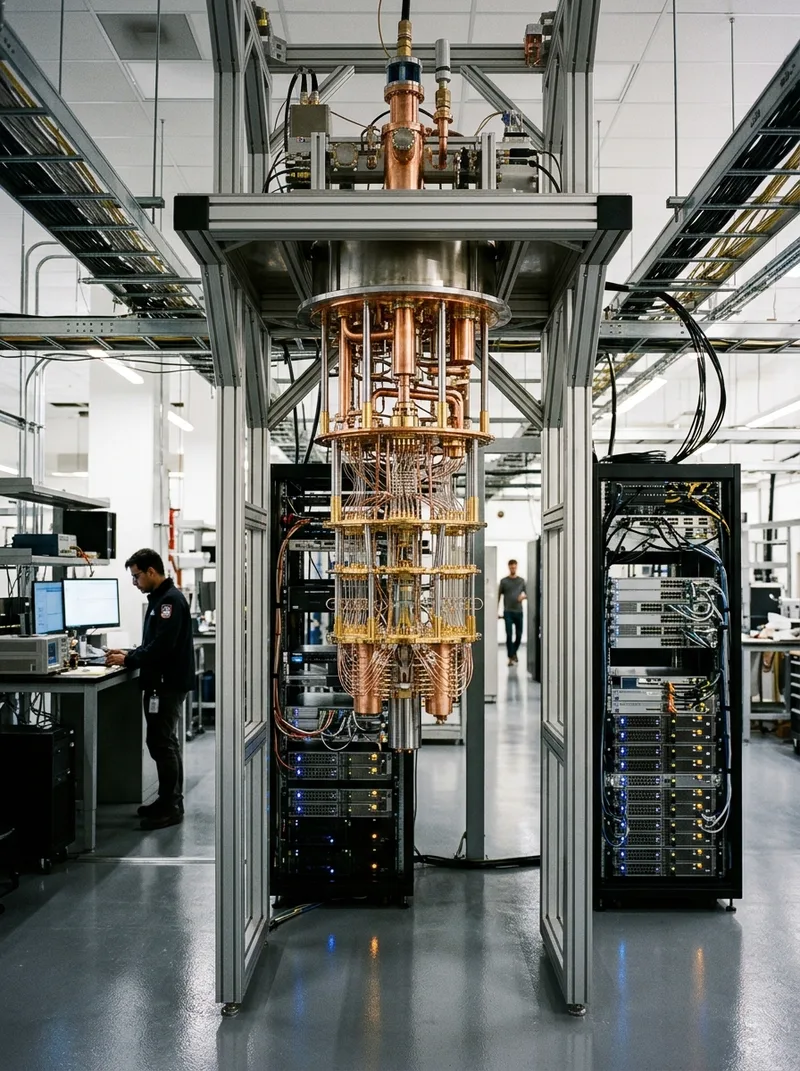
Secara historis, Bitcoin dirancang Satoshi Nakamoto dengan asumsi bahwa pemecahan fungsi hash SHA-256 dan kurva eliptis secp256k1 membutuhkan waktu miliaran tahun komputasi klasik. Namun, perkembangan sistem komputasi kuantum fault-tolerant mengubah kalkulasi probabilitas tersebut secara radikal. Pendekatan rekayasa silikon kuantum modern kini tidak lagi berfokus pada jumlah qubit fisik yang bising, melainkan pada rasio qubit logis berdaya tahan tinggi melalui koreksi kesalahan quantum error correction. Ketika sebuah arsitektur kuantum berhasil mencapai ambang batas ribuan qubit logis yang koheren, batas teoretis yang sering disebut sebagai Q-Day bergeser dari fiksi akademis menjadi risiko rekayasa nyata.
Laporan industri komputasi menunjukkan akselerasi pesat dalam pengembangan cryo-CMOS controller dan topologi surface code yang mempercepat stabilisasi qubit logis. Dalam konteks blockchain, ancaman kuantum terbagi menjadi dua ranah utama, yaitu serangan terhadap algoritma konsensus Proof-of-Work dan pemecahan kunci kriptografi asimetris. Untuk SHA-256, algoritma Grover hanya memberikan percepatan kuadratik (quadratic speedup), yang secara efektif menurunkan tingkat keamanan dari 256-bit menjadi 128-bit. Penurunan ini dinilai masih dapat dimitigasi oleh penambang dengan meningkatkan kompleksitas sirkuit ASIC atau menggandakan putaran hash tanpa merusak keutuhan jaringan secara fatal.
Sebaliknya, ancaman terbesar mengintai pada skema tanda tangan digital ECDSA secp256k1. Algoritma Shor memberikan percepatan eksponensial dalam memecahkan masalah logaritma diskret. Begitu sebuah komputer kuantum memiliki kapasitas komputasi yang memadai, private key dari sebuah alamat transaksi dapat direkonstruksi secara instan dari public key yang terpapar ke jaringan publik. Realitas ini menempatkan jutaan koin lama yang tidak menggunakan skema pay-to-public-key-hash (P2PKH) modern, termasuk koin era Satoshi, dalam posisi rentan terhadap eksploitasi instan.
Mekanisme Kerentanan ECDSA secp256k1 Terhadap Dekomposisi Algoritma Shor
Untuk memahami bagaimana algoritma Shor mendegradasi keamanan Bitcoin, insinyur sistem harus membedah siklus hidup transaksi on-chain. Pada model transaksi modern, dana dikunci menggunakan alamat yang merupakan hasil hash ganda dari public key, yakni SHA-256 yang diikuti oleh RIPEMD-160. Selama transaksi belum pernah dibelanjakan keluar dari alamat tersebut, public key mentah tidak pernah terekspos ke ledger publik maupun mempool. Komputer kuantum tidak dapat membalikkan fungsi hash satu arah tersebut secara praktis, sehingga alamat yang belum pernah melakukan transaksi keluar tetap memiliki lapisan proteksi kriptografis yang kokoh.
Namun, kerentanan fatal terjadi saat transaksi broadcast dikirimkan ke jaringan p2p. Pada saat pemilik dompet menandatangani transaksi untuk membelanjakan koin, public key asli harus disertakan di dalam payload transaksi agar node dapat memverifikasi keabsahan tanda tangan. Di sinilah jendela kerentanan waktu muncul. Dalam interval antara transaksi masuk ke mempool hingga blok berhasil divalidasi dan dicatat ke ledger, public key terpampang telanjang di memori node validator. Jika sebuah mesin kuantum memiliki kemampuan memproses algoritma Shor dalam rentang waktu blok sepuluh menit, penyerang dapat merekonstruksi private key, memalsukan tanda tangan transaksi baru dengan biaya fee yang jauh lebih tinggi (replace-by-fee), dan mencuri saldo sebelum transaksi asli terkonfirmasi.
Kerentanan struktural yang lebih parah menimpa alamat Pay-to-Public-Key (P2PK) lama yang digunakan pada blok-blok awal Bitcoin antara tahun 2009 hingga 2010. Pada transaksi generasi pertama tersebut, public key langsung tercatat secara permanen di dalam basis data ledger tanpa melalui pembungkusan hash. Data historis on-chain mencatat ada jutaan Bitcoin yang tersimpan dalam format P2PK tanpa perlindungan hash ganda. Koin-koin tidur ini menjadi sasaran empuk serangan statis karena penyerang kuantum tidak dibatasi oleh jendela konfirmasi mempool, melainkan dapat menjalankan dekomposisi matematika secara offline kapan pun sumber daya komputasi mereka telah siap.
“Mengganti skema tanda tangan pada jaringan senilai triliunan dolar bukan sekadar persoalan algoritma matematika murni. Trade-off terbesar terletak pada membengkaknya ukuran blok dan latensi verifikasi yang dapat mengorbankan desentralisasi demi mengejar kekebalan komputasi semata.” &mdash. Kurniawan, S.S., M.Si., Lead Writer Exora News.
Kanibalisasi Infrastruktur Energi: Rig Tambang ASIC versus Klaster Akselerator AI
Selain tantangan teoretis kuantum, tahun ke-18 Bitcoin diwarnai pertempuran fisik yang sangat sengit di lapisan infrastruktur data center global. Ledakan pemodelan LLM berskala raksasa telah mengubah lanskap ekonomi energi komputasi. Fasilitas penambangan Bitcoin yang dulunya menguasai kontrak pasokan listrik berbiaya rendah di berbagai belahan dunia kini berhadapan langsung dengan operator hyperscaler kecerdasan buatan. Klaster server modern yang menjalankan beban komputasi AI membutuhkan ratusan megawatt daya listrik stabil tanpa interupsi, menciptakan gesekan perebutan sumber daya energi baseload yang belum pernah terjadi sebelumnya.
Secara ekonomis, nilai monetisasi per megawatt-jam dari komputasi AI untuk tahap inference dan pelatihan model jauh melampaui margin keuntungan penambangan kripto murni. Akibatnya, banyak operator fasilitas bare-metal penambangan mulai mengonversi infrastruktur pendingin dan rak server mereka untuk menampung akselerator grafis generasi terbaru. Perubahan beban kerja ini menghadirkan tantangan termal dan kelistrikan yang berbeda secara fundamental. Sirkuit ASIC penambang Bitcoin dirancang khusus untuk memproses algoritma hash berulang dengan efisiensi daya monolitik, sementara server AI membutuhkan arsitektur interkoneksi berkecepatan tinggi seperti NVLink untuk menghubungkan puluhan prosesor paralel.
Kepadatan daya yang ekstrem pada klaster AI menuntut sistem pendingin cair direct-to-chip yang sangat presisi guna mencegah thermal throttling saat chip beroperasi di batas frekuensi maksimum. Di samping itu, beban kerja AI sangat sensitif terhadap memory bandwidth dan integritas data, sehingga penggunaan memori ECC pada modul HBM menjadi keharusan mutlak. Berbeda dengan penambangan Bitcoin yang toleran terhadap kegagalan parsial paket jaringan tanpa menghentikan hashing global, kegagalan satu node dalam klaster komputasi terdistribusi dapat merusak keseluruhan proses checkpointing pelatihan model. Fenomena ini memicu lahirnya riset energi mutakhir, mulai dari pemanfaatan reaktor nuklir modular kecil (SMR) hingga pemanfaatan energi panas bumi terisolasi, yang kini diperebutkan oleh penambang dan penyedia infrastruktur AI.
Integrasi otomatisasi sistem penambangan modern kini juga memanfaatkan model LLM khusus untuk manajemen beban gardu listrik dinamis. Namun, arsitektur ini memunculkan vektor ancaman keamanan baru, seperti kerentanan terhadap prompt injection pada antarmuka agen pemantau otomatis, serta risiko hallucinations pada peramalan harga listrik pasar spot yang dapat menyebabkan keputusan pemadaman fasilitas secara keliru. Untuk mengatasi masalah tersebut, insinyur operasi mengombinasikan logika inferensi lokal pada sistem bare-metal dengan lapisan serverless edge untuk mendistribusikan telemetri sensor suhu gardu secara instan dengan tingkat latency ultra-rendah.
Peta Jalan Arsitektur Pasca-Kuantum: Rekayasa Soft Fork dan Komparasi Skema Tanda Tangan
Menghadapi kenyataan bahwa waktu pengembangan komputasi kuantum terus memendek, komunitas periset inti Bitcoin mulai menguji berbagai proposal peningkatan arsitektur pasca-kuantum (Post-Quantum Cryptography atau PQC). Pilihan algoritma pengganti ECDSA tidak dapat diambil secara gegabah karena setiap kandidat memiliki trade-off komputasi yang sangat ketat terhadap kapasitas blok dan kemampuan desentralisasi node.
Kandidat utama yang dipertimbangkan mengacu pada standar National Institute of Standards and Technology (NIST), khususnya skema berbasis kisi (lattice-based) seperti ML-DSA (sebelumnya dikenal sebagai Dilithium) dan Falcon, serta skema berbasis hash murni seperti SLH-DSA (SPHINCS+). Masalah teknis terbesar yang dihadapi Bitcoin adalah ledakan ukuran data. Tanda tangan ECDSA saat ini hanya memakan ruang sekitar 64 hingga 72 byte dengan public key berukuran 33 byte. Sebaliknya, tanda tangan ML-DSA memerlukan payload lebih dari 2.400 byte, sementara public key membengkak menjadi lebih dari 1.300 byte. Jika Bitcoin langsung beralih ke skema tersebut tanpa perubahan arsitektur lainnya, throughput transaksi per detik akan anjlok drastis dan kapasitas penyimpanan ledger akan menggelembung puluhan kali lipat lebih cepat.
| Parameter Rekayasa | ECDSA secp256k1 (Aktif) | ML-DSA / Dilithium (NIST) | Falcon-512 (Lattice) | SLH-DSA / SPHINCS+ (Hash) |
|---|---|---|---|---|
| Ukuran Public Key | 33 Byte | 1.312 Byte | 897 Byte | 32 Byte |
| Ukuran Tanda Tangan | 64-72 Byte | 2.420 Byte | 666 Byte | 7.856 Byte |
| Beban Memory Bandwidth | Sangat Rendah (L1 Cache) | Sedang (Perkalian Polinomial) | Tinggi (Operasi Floating Point) | Tinggi (Hashing Pohon Merkle) |
| Throughput Verifikasi Node | ~15.000 ops/detik | ~8.500 ops/detik | ~22.000 ops/detik | ~1.200 ops/detik |
| Ketahanan Fault-Tolerant | Rentan Algoritma Shor | Tahan Komputasi Kuantum | Tahan Komputasi Kuantum | Tahan Komputasi Kuantum |
Selain masalah ukuran payload, implementasi skema Falcon menghadirkan tantangan determinisme komputasi. Falcon mengandalkan aritmatika floating point yang kompleks selama proses pembangkitan kunci dan verifikasi. Dalam jaringan terdistribusi yang heterogen, perbedaan kecil pada mikroarsitektur prosesor CPU dan implementasi floating point dapat menghasilkan inkonsistensi status konsensus, yang dapat memecah rantai blok secara tidak disengaja. Di sisi lain, skema berbasis hash murni seperti SPHINCS+ menawarkan landasan keamanan matematika paling konservatif dan bebas dari asumsi kisi yang belum teruji puluhan tahun, tetapi ukuran tanda tangannya yang mencapai hampir 8 kilobyte membuatnya sama sekali tidak realistis untuk dimasukkan langsung ke dalam blok 1 megabyte tradisional.
Oleh karena itu, strategi transisi yang paling rasional adalah penerapan soft fork bertahap menggunakan skema komitmen pohon Merkle berlapis dan isolasi data tanda tangan seperti ekstensi Segregated Witness (SegWit). Dengan memindahkan beban payload tanda tangan pasca-kuantum ke luar struktur data blok dasar, node lama tetap dapat memvalidasi keutuhan transaksi tanpa mengalami kegagalan parsing. Pada saat yang sama, node validator modern yang dilengkapi memori ECC berkapasitas besar dapat memverifikasi bukti kriptografi baru secara paralel. Pendekatan arsitektur ini meminimalkan dampak degradasi throughput serta mempertahankan batasan latency propagasi blok di jaringan p2p global.
Platform pasar seperti Nanovest menekankan bahwa evolusi teknis ini akan menjadi penentu kelangsungan hidup Bitcoin sebagai aset penyimpan nilai jangka panjang. Kedewasaan pada usia 18 tahun menuntut Bitcoin bertransformasi dari sekadar protokol moneter statis menjadi ekosistem komputasi adaptif yang tangguh menghadapi lompatan fisika kuantum dan efisiensi silikon cerdas. Masa depan desentralisasi tidak ditentukan oleh narasi harga semata, melainkan oleh ketahanan arsitektur sistem dalam menyeimbangkan batasan perangkat keras, keamanan matematika, dan ketersediaan energi industri global.