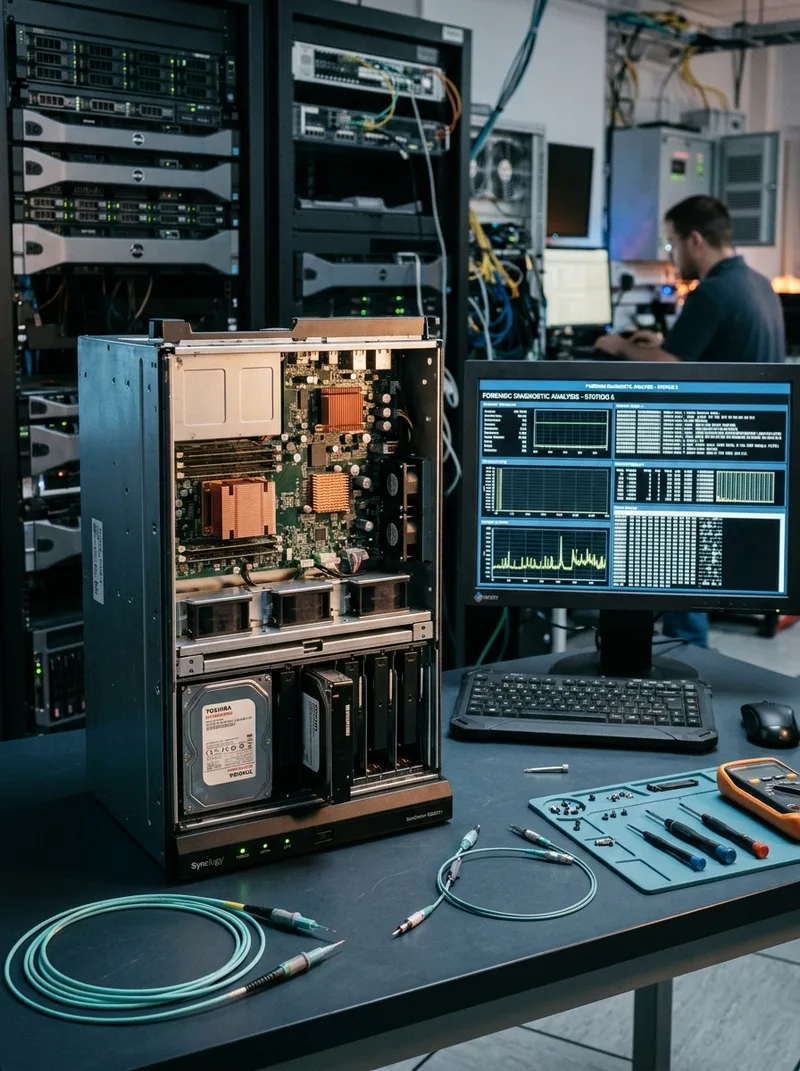
Laporan forensik keamanan siber yang dirilis oleh peneliti independen Pasquale Pillitteri mengenai gelombang serangan ransomware C3RB3R pada perangkat Network Attached Storage (NAS) Synology membuka kembali luka lama dalam arsitektur penyimpanan data modern. Insiden penguncian berkas secara massal menjadi ekstensi .L0CK3D membuktikan bahwa paradigma keamanan berbasis batas perimeter tradisional telah runtuh menghadapi taktik eksploitasi terarah yang mengeksploitasi celah layanan sistem operasi DiskStation Manager (DSM) yang terekspos langsung ke jaringan internet publik.
Bagi kalangan Senior IT Architect dan praktisi infrastruktur komputasi awan, gelombang serangan ini bukan sekadar insiden malware biasa, melainkan kegagalan sistemik dalam penerapan prinsip pemisahan akses dan ketahanan data. Banyak organisasi enterprise maupun bisnis skala menengah memperlakukan perangkat NAS layaknya brankas data yang kebal, tanpa menyadari bahwa memperluas akses jarak jauh demi kenyamanan operasional tanpa fondasi zero-trust sama artinya dengan membuka pintu gerbang bagi peretas untuk mengeksekusi muatan kode berbahaya secara langsung di tingkat penyimpanan inti.
Anatomi Vektor Serangan C3RB3R dan Enkripsi .L0CK3D pada DSM
Ransomware C3RB3R merupakan varian mutasi dari keluarga Cerber yang dirancang secara spesifik untuk mengeksploitasi perangkat penyimpanan terhubung jaringan. Vektor penetrasi awal umumnya memanfaatkan celah remote code execution pada antarmuka manajemen web DSM, celah otentikasi SCGI, atau serangan credential stuffing terhadap akun administratif yang tidak menerapkan otentikasi multifaktor. Begitu berhasil mengamankan akses shell atau hak eksekusi proses pada sistem operasi Linux turunan Synology, payload C3RB3R segera memetakan struktur direktori pada volume penyimpanan Btrfs dan EXT4.
Berbeda dari malware desktop yang kerap mengeksekusi enkripsi secara sembarangan, C3RB3R bekerja secara sangat metodis. Skrip serangan sengaja mengecualikan pustaka inti sistem operasi, modul kernel, dan direktori konfigurasi boot penting demi memastikan perangkat NAS tetap menyala dan mampu menampilkan pesan tebusan read-me3.txt kepada administrator. Payload memanfaatkan skema kriptografi hibrida yang memadukan kecepatan stream cipher ChaCha8 untuk mengenkripsi konten berkas biner dan enkripsi asimetris RSA-2048 untuk mengunci kunci dekripsi privat.
Kombinasi algoritma ini menghasilkan proses enkripsi yang luar biasa agresif. Selama eksekusi payload berlangsung, prosesor penyimpanan dipaksa beroperasi pada utilisasi maksimal seratus persen. Pada perangkat NAS kelas kompak yang mengandalkan pendingin pasif atau kipas sasis kecil, beban komputasi kriptografi multi-thread ini memicu thermal throttling pada prosesor silikon, memperlambat kinerja sistem secara keseluruhan namun tetap menuntaskan penguncian partisi data blok demi blok. Seluruh dokumen penting, basis data, citra virtual, hingga cadangan arsip secara berurutan dibubuhi ekstensi .L0CK3D.
Dari perspektif rekayasa perangkat keras, kecepatan enkripsi C3RB3R sangat ditentukan oleh memory bandwidth pengendali penyimpanan. Kemampuan subsistem memori mengalirkan data mentah dari tumpukan drive menuju register prosesor menjadi faktor penentu kecepatan perusakan berkas. Perangkat kelas menengah dengan modul memori standar tanpa koreksi kesalahan rentan mengalami kegagalan sistem ganda jika terjadi crash selama proses enkripsi liar tersebut berlangsung.
Kegagalan Perimeter Konvensional dan Ilusi Brankas On-Premise
Fenomena keberhasilan serangan C3RB3R membongkar ilusi lama bahwa infrastruktur penyimpanan on-premise selalu lebih aman dibanding komputasi awan terdistribusi. Selama bertahun-tahun, administrator jaringan terjebak dalam rasa aman semu yang dihadirkan oleh router dengan fitur Network Address Translation (NAT) dan firewall berbasis port statis. Kebutuhan akses data jarak jauh bagi pekerja hibrida mendorong pengaktifan fitur port forwarding untuk port default 5000 dan 5001, atau pemanfaatan relai dynamic domain name system (DDNS) tanpa inspeksi paket mendalam.
“Menempatkan NAS di balik perimeter tanpa arsitektur zero-trust adalah ilusi keamanan yang berbahaya. Sekali batas terluar ditembus, seluruh volume data lokal menjadi santapan empuk enkripsi tanpa ada dinding pertahanan kedua.” &mdash. Kurniawan, S.S., M.Si., Lead Writer Exora News.
Pola pikir yang mengasumsikan bahwa seluruh lalu lintas di dalam jaringan area lokal (LAN) dapat dipercaya secara implisit adalah celah fatal terbesar. Ketika satu komputer workstation di kantor terinfeksi melalui unduhan berkas berbahaya atau teknik social engineering, penyerang dapat melakukan lateral movement menuju perangkat NAS dengan sangat mudah. Protokol berkas warisan seperti Server Message Block (SMB) versi 1 atau 2 yang masih aktif untuk alasan kompatibilitas perangkat lawas sering kali menjadi jembatan empuk transmisi malware tanpa memerlukan otentikasi ketat per sesi transfer data.
Kondisi ini diperparah oleh kegagalan tata kelola hak akses pengguna. Banyak instansi memberikan hak akses administratif penuh kepada banyak personel atau menggunakan satu akun root bersama untuk berbagai kebutuhan otomatisasi skrip pencadangan. Ketika kredensial tersebut bocor, penyerang tidak hanya mengenkripsi berkas aktif, melainkan juga menonaktifkan snapshot lokal dan menghapus volume cadangan internal yang berada dalam sasis fisik yang sama.
Evaluasi Arsitektur Zero-Trust, Immutability Storage, dan Ketahanan Data
Runtuhnya pertahanan perimeter menuntut perubahan paradigma fundamental menuju arsitektur penyimpanan zero-trust (Zero Trust Storage Architecture). Dalam model ini, tidak ada satu pun entitas jaringan yang dianggap tepercaya, baik yang berada di luar maupun di dalam jaringan fisik lokal. Setiap permintaan baca, tulis, atau modifikasi metadata harus melalui verifikasi identitas eksplisit berkelanjutan, segmentasi mikro jaringan ketat, dan pembatasan hak istimewa terkecil (least-privilege access).
Pilar paling krusial dalam melawan malware pemeras berkas adalah penerapan teknologi penyimpanan kebal (immutable storage) berbasis Write Once Read Many (WORM). Pada sistem berkas tingkat enterprise yang terkonfigurasi dengan benar, snapshot data yang diambil secara berkala dikunci pada tingkat sistem berkas sehingga tidak dapat diubah, ditimpa, atau dihapus oleh akun mana pun selama periode retensi yang ditentukan, termasuk oleh pengguna dengan hak istimewa root. Bila ransomware C3RB3R mengeksekusi payload pada sistem yang dilindungi WORM, data historis tetap utuh dan administrator dapat mengembalikan integritas sistem dalam hitungan menit.
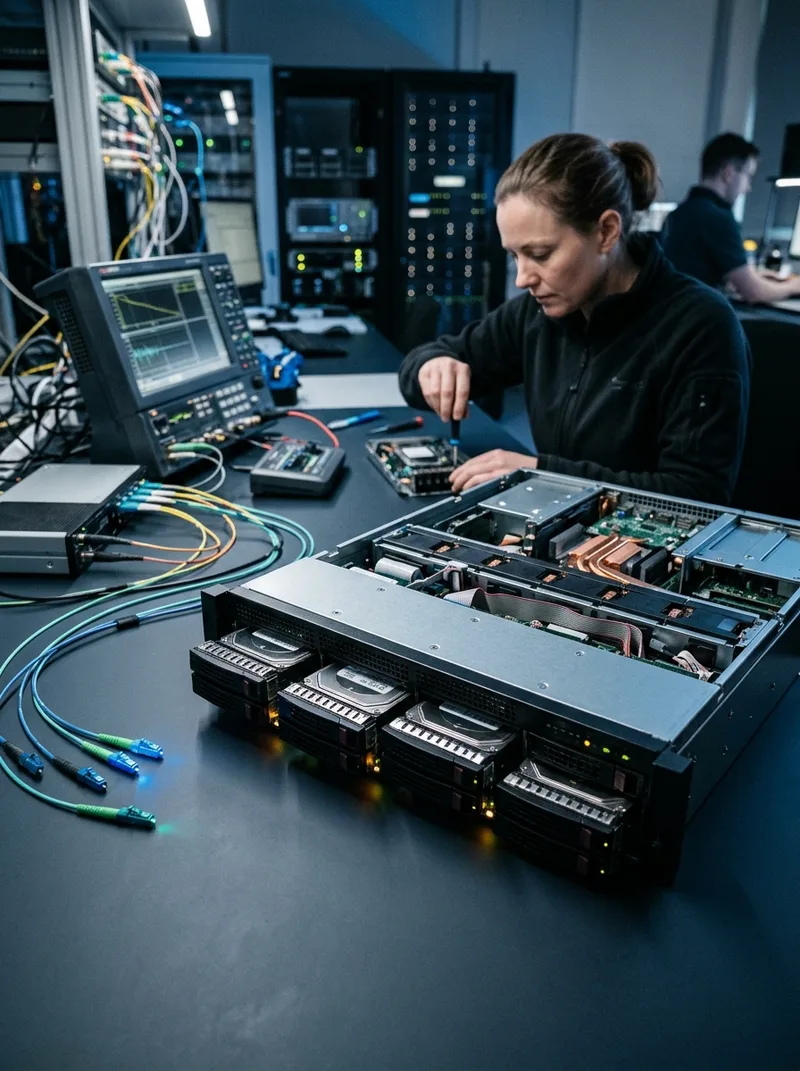
Selain lapisan piranti lunak, ketahanan perangkat keras pada server penyimpanan bare-metal memegang peranan mutlak. Penggunaan modul memori dengan Error-Correcting Code (ECC) menjadi garis pertahanan fisik untuk mencegah silent data corruption saat subsistem penyimpanan menghadapi beban I/O ekstrem. Pada skenario serangan siber, kestabilan memori bare-metal berkecepatan tinggi memastikan integritas verifikasi hash kriptografis selama proses forensik dan pemulihan data pascabencana.
| Parameter Arsitektur | Model Perimeter Tradisional | Penyimpanan Zero-Trust Lokal | Cloud Terdistribusi Modern |
|---|---|---|---|
| Prinsip Kepercayaan | Percaya penuh pada jaringan internal | Verifikasi eksplisit setiap transaksi | Identitas terisolasi tanpa batas tepercaya |
| Paparan Port Manajemen | Port forwarding terbuka (5000/5001) | Nol port terbuka via outbound tunnel | Akses API terisolasi via serverless edge |
| Ketahanan Snapshot Data | Snapshot standar dapat dihapus root | Snapshot WORM terkunci permanen | Object Lock immutable compliance mode |
| Dampak Komputasi Enkripsi | Risiko thermal throttling prosesor | Isolasi I/O dengan kontrol bandwidth | Skalabilitas elastis tanpa hambatan fisik |
| Karakteristik Latency dan RTO | Latency rendah namun RTO berisiko tak hingga | Latency lokal stabil dengan RTO terukur | Latency jaringan moderat dengan RTO instan |
Tabel perbandingan di atas memperlihatkan dengan sangat gamblang jurang pemisah antara arsitektur penyimpanan tradisional dengan sistem modern. Mengandalkan penyimpanan tunggal tanpa lapisan isolasi logis dan fisik sama halnya dengan mempertaruhkan kelangsungan operasional institusi pada satu titik kegagalan tunggal yang rapuh.
Topologi Cloud Terdistribusi, Serverless Edge, dan Deteksi Anomali AI
Untuk mencapai ketahanan siber tingkat lanjut, infrastruktur penyimpanan lokal harus diintegrasikan ke dalam topologi komputasi cloud terdistribusi yang mematuhi aturan 3-2-1-1-0. Formula ini menuntut tiga salinan data, pada dua media berbeda, dengan satu salinan di luar lokasi (off-site), satu salinan berstatus immutable (kebal modifikasi), dan nol toleransi terhadap kesalahan verifikasi pemulihan. Objek penyimpanan berbasis cloud publik yang mendukung fitur Object Lock dalam mode kepatuhan menyediakan benteng pertahanan terakhir yang mustahil ditembus oleh malware yang beroperasi di lingkungan on-premise.
Di lapisan batas terluar, seluruh lalu lintas ingress menuju infrastruktur penyimpanan internal wajib disaring melalui arsitektur serverless edge. Gateway serverless edge bertindak sebagai proksi pintar yang melakukan inspeksi paket, terminasi enkripsi TLS, dan penegakan kebijakan otentikasi tanpa pernah membuka port ingress pada firewall lokal perangkat NAS. Dengan memanfaatkan terowongan tunneling terenkripsi keluar (outbound tunnel), perangkat penyimpanan lokal tidak lagi memiliki alamat IP publik yang dapat dipindai oleh mesin perayap botnet penyerang.
Selain penyaringan lalu lintas edge, pusat operasi keamanan modern kini mengadopsi integrasi model LLM untuk memantau aliran log audit sistem penyimpanan secara real-time. Melalui analisis telemetri berkelanjutan, sistem dapat mendeteksi lonjakan throughput penulisan disk yang tidak wajar, peningkatan drastis pada I/O latency, serta perubahan tajam pada entropi berkas yang menjadi indikator khas eksekusi ransomware. Ketika anomali terdeteksi, sistem otomatis memutus sesi pengguna yang terinfeksi dan mengisolasi antarmuka jaringan dalam hitungan milidetik.
Namun pemanfaatan agen kecerdasan buatan dalam pemantauan keamanan siber menghadirkan tantangan teknis tersendiri yang harus diantisipasi oleh para arsitek sistem. Pipa analitik log harus diperkuat untuk mencegah serangan prompt injection terselubung, di mana penyerang sengaja menyelipkan string instruksi manipulatif ke dalam nama berkas atau header permintaan HTTP guna membingungkan parser model bahasa. Di samping itu, algoritma analitik harus dirancang secara cermat guna mengeliminasi risiko hallucinations yang dapat memicu alarm palsu atau secara keliru menghentikan throughput replikasi pencadangan data rutin yang sah.
Dalam skala data center skala besar, pemrosesan analitik keamanan prediktif ini ditopang oleh kluster akselerator grafis yang saling terhubung melalui interkoneksi berkecepatan tinggi seperti NVLink. Struktur interkoneksi pita lebar ini menjamin eksekusi inference model pendeteksi anomali berjalan dengan throughput tinggi dan tingkat latensi sub-milidetik, memberikan visibilitas penuh terhadap setiap pergerakan data mencurigakan sebelum enkripsi destruktif berhasil mengunci volume penyimpanan.
Kasus serangan C3RB3R yang membidik perangkat NAS Synology harus dijadikan momentum titik balik bagi para pengambil keputusan teknologi. Keamanan data tidak lagi dapat dibebankan pada dinding perimeter jaringan yang pasif, melainkan harus dibangun di atas arsitektur zero-trust yang aktif, enkripsi tangguh, validasi identitas tanpa henti, dan integrasi komputasi cloud terdistribusi yang kokoh.